Palo Alto修補高風險漏洞說明與建議(CVE-2026-0227)
- #資安
- #CVE
- #漏洞
- #防護

- 動態訊息
- Palo Alto修補高風險漏洞說明與建議(CVE-2026-0227)
PAN-OS:GlobalProtect 網關和入口網站中的防火牆拒絕服務 (DoS) 攻擊
摘要及因應方式說明
一、攻擊摘要說明
1.CVE編號:CVE-2026-0227
2.發佈日期:2026/1/15
3.嚴重等級:High高險 (CVSS-BT: 7.7)
4.說明:Palo Alto啟用了 GlobalProtect 閘道或入口網站的 PAN-OS NGFW或 Prisma Access 設定時,其Palo Alto Networks PAN-OS 軟體中的漏洞允許未經身份驗證的攻擊者對防火牆發動拒絕服務 (DoS) 攻擊。重複嘗試觸發此漏洞會導致防火牆進入維護模式。
5.受影響版本:
二、資安艦隊/客戶端防護設備應對措施
|
廠牌 |
是否已可防護 |
防護方式 |
|
Palo Alto |
是 |
1. 升級至未受影響版本 2. 暫無緩解方式 |
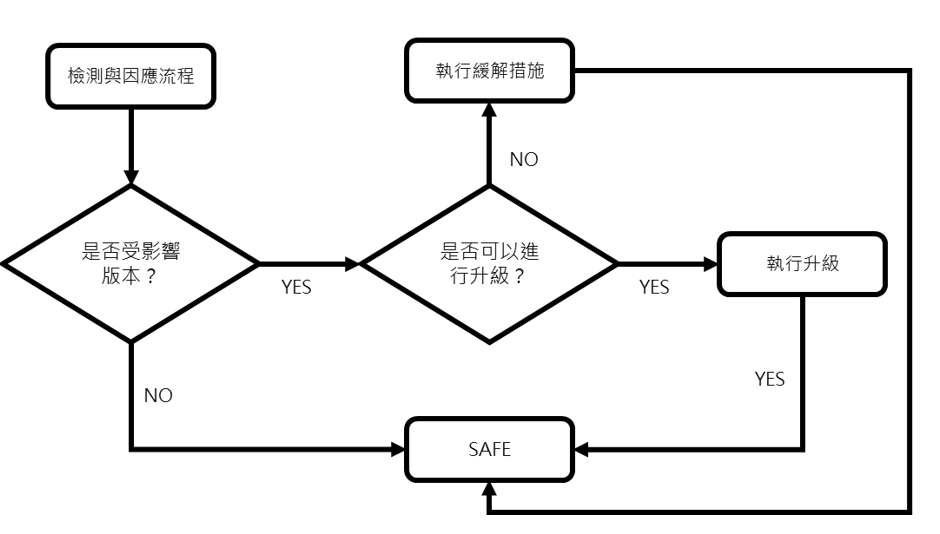
三、檢測與因應流程
四、緩解措施
此問題暫無緩解方式
五、建議解決方案
|
版本 |
現行版本 |
建議解決方案 |
|
Cloud NGFW |
無需採取任何行動。 |
無需採取任何行動。 |
|
PAN-OS 12.1 |
12.1.0 至 12.1.3 |
升級到 12.1.3-h3 或更高版本。 |
|
12.1.4 |
升級到 12.1.4 或更高版本。 |
|
|
PAN-OS 11.2 |
11.2.0 至 11.2.4 |
升級到 11.2.4-h15 或更高版本。 |
|
11.2.5 至 11.2.7 |
升級到 11.2.7-h8 或更高版本。 |
|
|
11.2.8 至 11.2.10 |
升級到 11.2.10-h2 或更高版本。 |
|
|
PAN-OS 11.1 |
11.1.0 至 11.1.4 |
升級到 11.1.4-h27 或更高版本。 |
|
11.1.5 至 11.1.6 |
升級到 11.1.6-h23 或更高版本。 |
|
|
11.1.7 至 11.1.10 |
升級到 11.1.10-h9 或更高版本。 |
|
|
11.1.11 至 11.1.12 |
升級到 11.1.13 或更高版本。 |
|
|
PAN-OS 10.2 |
10.2.0 至 10.2.7 |
升級到 10.2.7-h32 或更高版本。 |
|
10.2.8 至 10.2.10 |
升級到 10.2.10-h30 或更高版本。 |
|
|
10.2.11 至 10.2.13 |
升級到 10.2.13-h18 或更高版本。 |
|
|
10.2.14 至 10.2.16 |
升級到 10.2.16-h6 或更高版本。 |
|
|
10.2.16 至 10.2.18 |
升級到 10.2.18-h1 或更高版本。 |
|
|
PAN-OS 10.1 |
10.1.0 至 10.1.14 |
升級到 10.1.14-h20 或更高版本。 |
|
Prisma Access 11.2 |
11.2.0 至 11.2.7 |
升級至 11.2.7-h8 或更高版本。 |
|
Prisma Access 10.2 |
10.2.0 至 10.2.4 |
升級至 10.2.4-h43 或更高版本。 |
|
10.2.6 至 10.2.10 |
升級至 10.2.10-h29 或更高版本。 |
六、版本檢查和升級說明
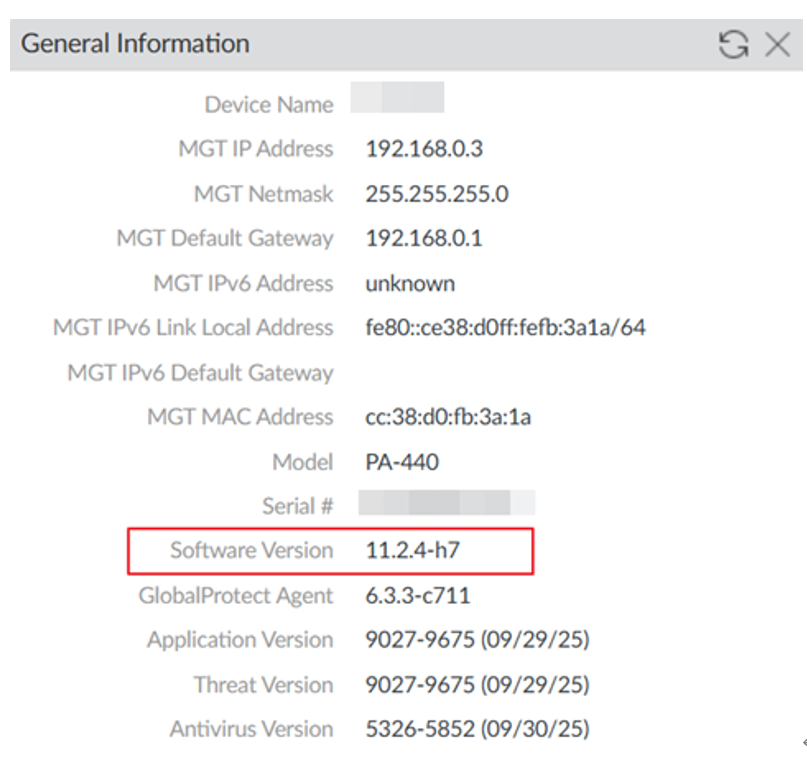
(1).檢查現行版本是否受影響
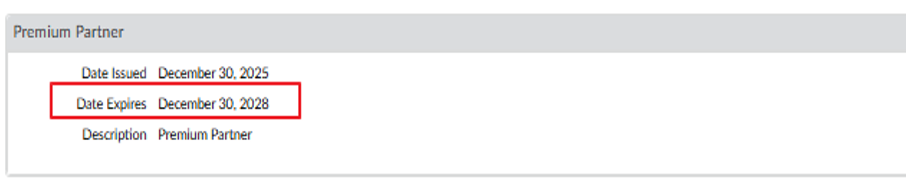
(2).檢查設備是否在原廠保固授權期間
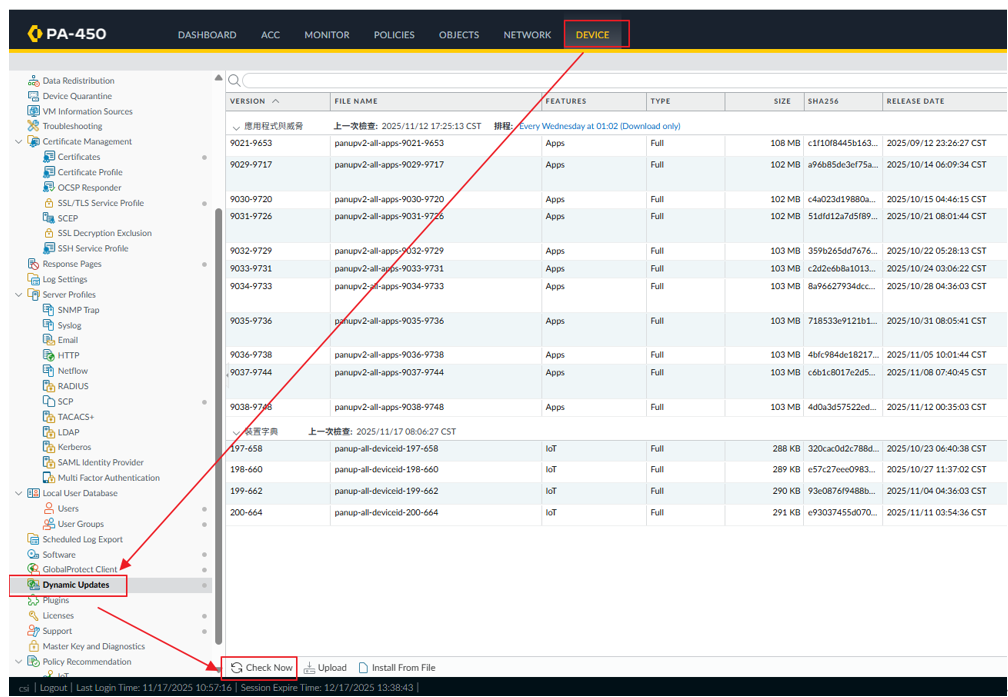
(3). 更新設備Dynamic Updates資料庫
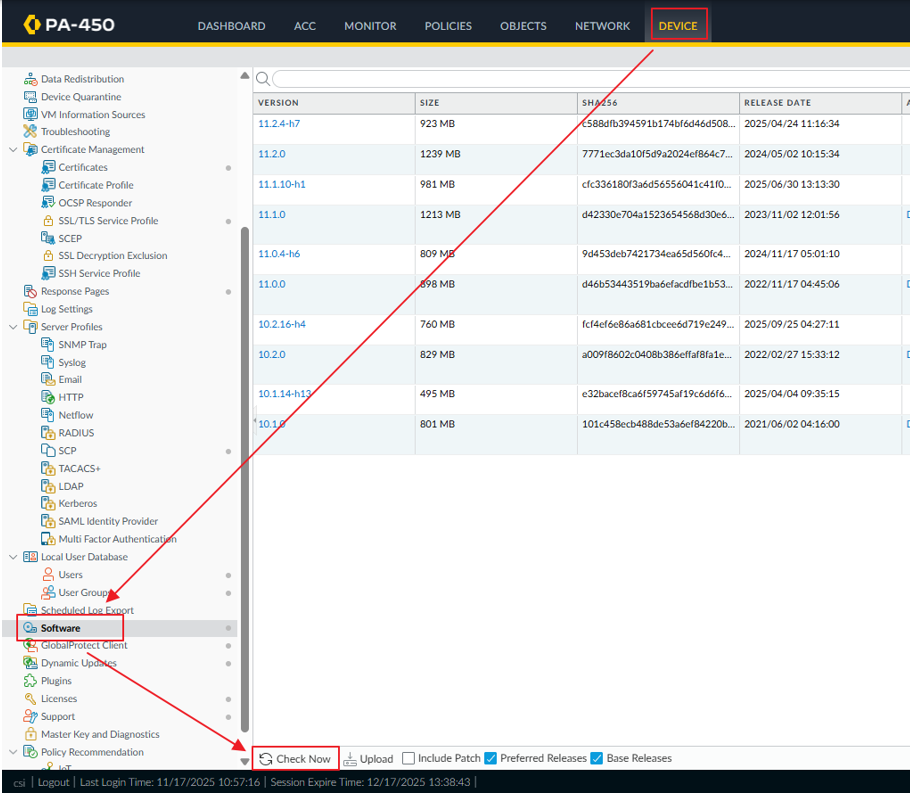
(4). 更新設備Firmware版本後
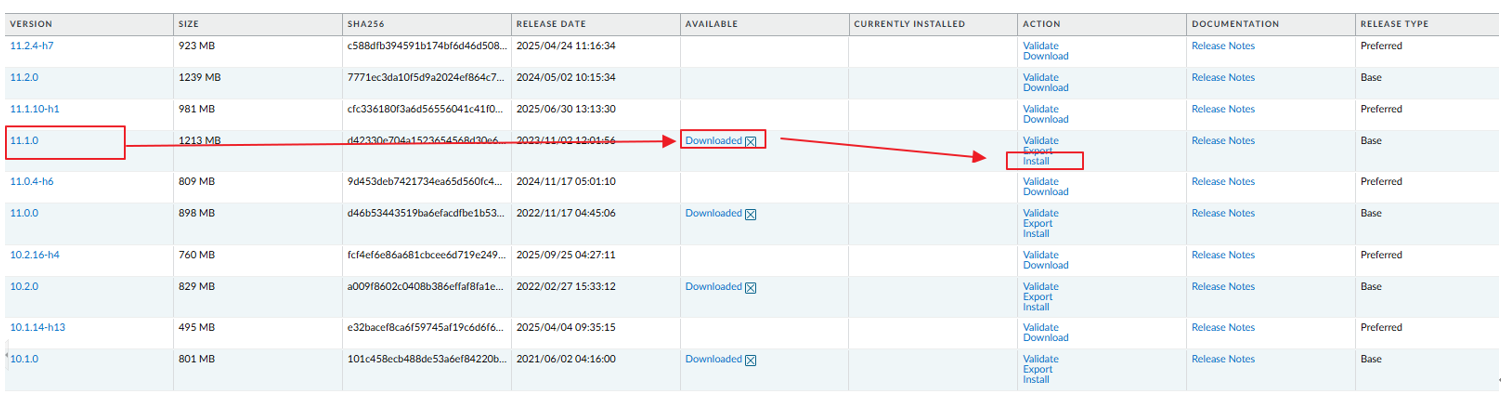
(5). 選擇要升級Firmware版本,下載後,進行升級
七、參考資訊
參考連結:https://security.paloaltonetworks.com/CVE-2026-0227